Dark launching em 2026: validando carga de infraestrutura sem expor ui
Validar a resiliência de um novo módulo crítico sob demanda real sempre foi um desafio arriscado de engenharia. Em 2026, simulações sintéticas de carga já não bastam para prever gargalos de banco de dados, vazamentos de memória e latência em cascata em arquiteturas distribuídas. O dark launching surge como a estratégia definitiva para desacoplar a entrega de infraestrutura da interface visual.
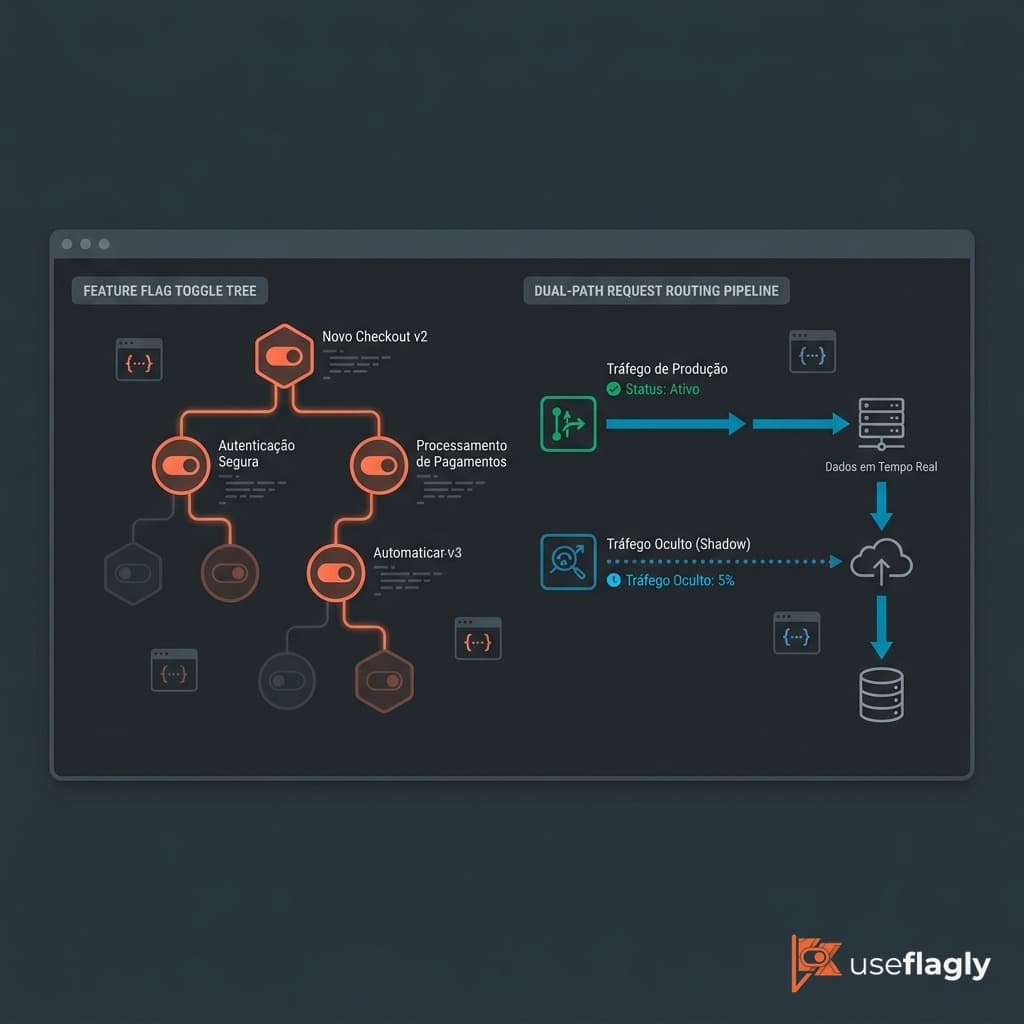
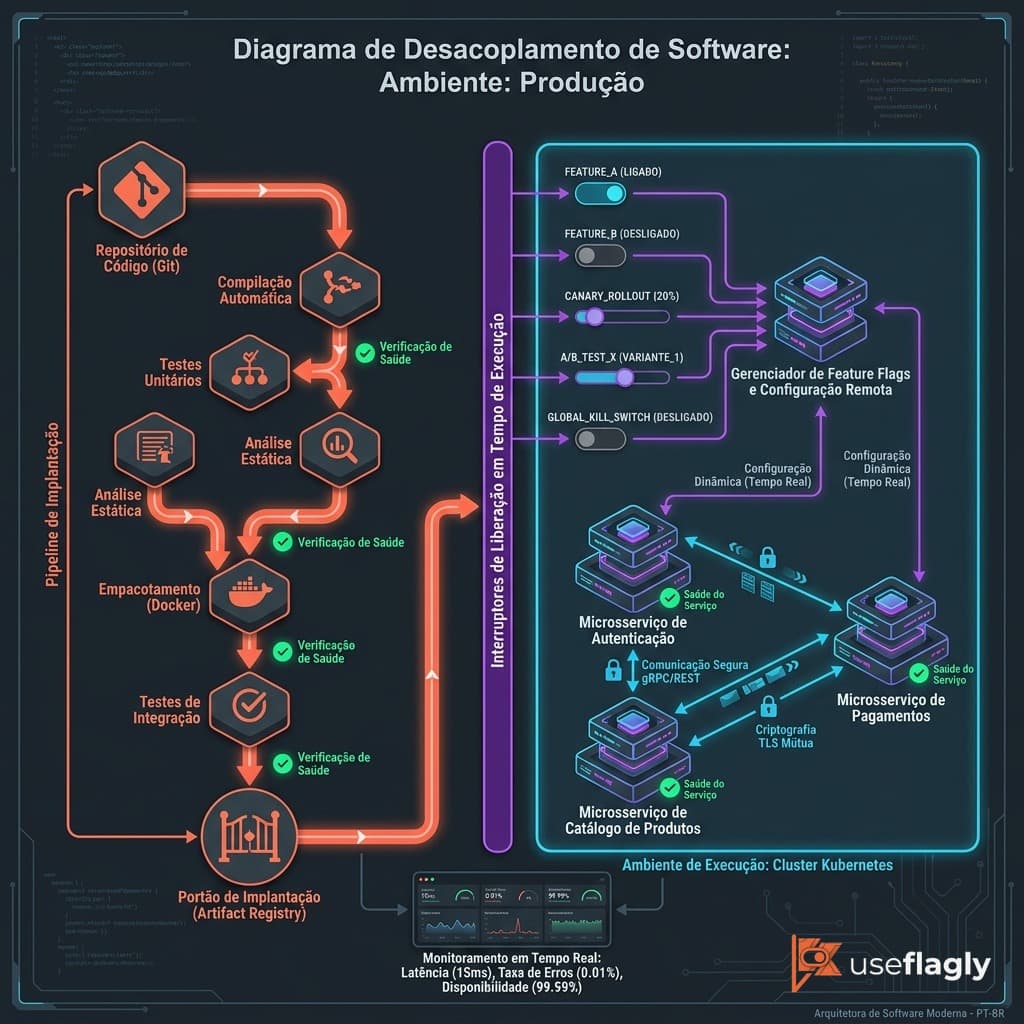
Ao executar rotas de backend em segundo plano enquanto o usuário interage normalmente com a versão antiga do sistema, seu time mede o impacto de processamento sem gerar fricção. O desacoplamento técnico entre o deploy do artefato e o release de negócio garante autonomia total de observabilidade antes de qualquer chaveamento público.
As 3 principais tendências de dark launching e validação oculta
🚀 1. Duplicação Assíncrona de Tráfego via Feature Flags: Em vez de espelhamento manual na borda, SDKs avaliam regras no runtime para duplicar requisições para o novo microsserviço de forma não bloqueante. O retorno da nova implementação é descartado ou confrontado em background, blindando o cliente final de eventuais falhas.
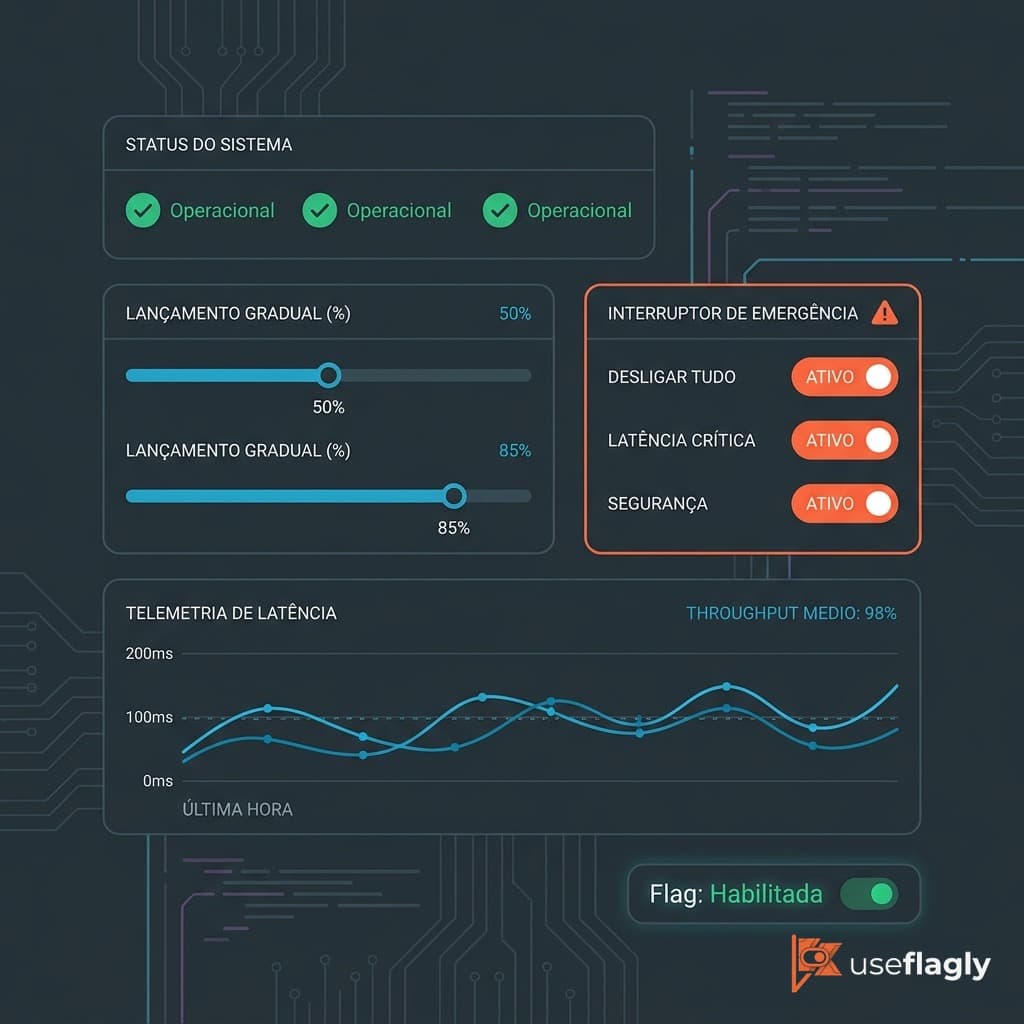
- ⚡ 2. Rollout Dinâmico por Percentual de Throughput: Engenheiros agora dosam a carga oculta enviada à infraestrutura experimental. Começa-se com 2% das chamadas e avança-se gradativamente conforme o consumo de CPU, latência e I/O de disco permanecem estáveis.
🎯 3. Kill Switches Instantâneos Integrados à Telemetria: Automações de observabilidade operam toggles automáticos. Se a taxa de erro HTTP 5xx do novo módulo ultrapassar os limites de tolerância, o dark traffic é desligado instantaneamente sem necessidade de rollback ou novo deploy.
Oportunidades de ouro & riscos de ficar para trás
Times que adotam dark launching eliminam a incerteza do dia de lançamento. Validar conexões de banco de dados, sincronia de caches e locks distribuídos sob carga orgânica reduz drasticamente o blast radius de falhas.
Por outro lado, insistir em releases do tipo 'tudo ou nada' expõe a marca a incidentes graves de indisponibilidade. Quando o usuário se torna a cobaia da sua infraestrutura, o custo em reputação e retrabalho de emergência supera qualquer esforço de instrumentação preventiva.
Plano de preparação: como sair na frente
-
Isole a execução do novo módulo: Utilize toggles de backend para chamar a nova lógica assincronamente a partir de endpoints existentes, garantindo que exceções internas não interrompam a resposta principal entregue à UI.
-
Monitore métricas de saturação em tempo real: Avalie telemetria de runtime, consumo de memória e latência sob percentuais crescentes de requisições, ajustando índices de banco antes de liberar o componente para o produto.
-
Gerencie toggles com governança nacional: Adote plataformas de controle em tempo real imunes à volatilidade cambial. Com faturamento em Reais (BRL) e suporte técnico nativo, a gestão de risco ganha previsibilidade operacional e financeira.
Elimine o risco em produção testando sua infraestrutura com controle absoluto. Comece hoje no plano Hobby do UseFlagly em https://useflagly.com.br — gratuito para sempre e sem exigência de cartão de crédito.
Pronto para testar Feature Flags na prática?
Crie sua conta grátis no UseFlagly em 2 minutos e comece a controlar lançamentos, testes A/B e kill-switches sem precisar de novo deploy.
✓ 100% Gratuito no Plano Hobby • 25.000 requisições inclusas • Sem cartão de crédito