Governança de permissões multi-camada: árvores de flags em plataformas modulares em 2026
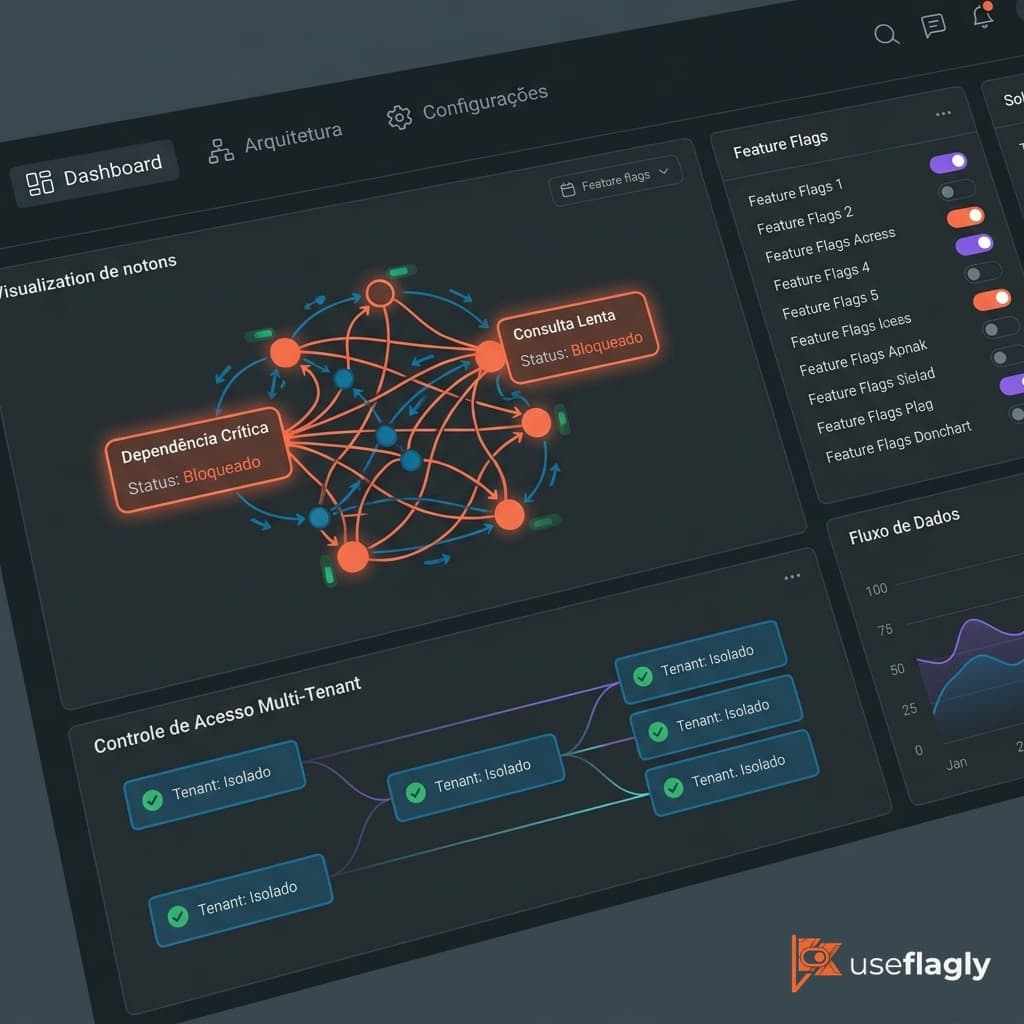
Em ecossistemas corporativos complexos, onde um único sistema sustenta múltiplos clientes e dezenas de módulos interdependentes, gerenciar quem acessa o quê em tempo de execução tornou-se um desafio crítico de engenharia. Durante a expansão de uma plataforma SaaS de alta escala em 2026, a engenharia se deparou com a necessidade de conciliar releases contínuos com controle estrito de acesso baseado em papéis (RBAC) e isolamento rigoroso por identificador de empresa (companyId). O modelo tradicional de condicionais espalhadas pelo código não sustentava mais a velocidade das entregas, gerando incidentes frequentes a cada novo deploy.
A separação formal entre deploy de código e release de funcionalidades foi o ponto de partida técnico para redesenhar a infraestrutura. Enquanto o deploy é apenas a subida técnica do binário para a nuvem, a release precisa ser tratada como uma decisão de negócio e governança. Para suportar microsserviços integrados a plataformas legadas e CMS externos via APIs REST e webhooks criptografados, o time precisou substituir verificações manuais por uma arquitetura hierárquica e determinística: as árvores de feature flags multi-camada.
O ponto de partida: o desafio & o gargalo operacional
A arquitetura anterior concentrava regras de autorização em tabelas relacionais pesadas, consultadas a cada requisição HTTP recebida pelos microsserviços. Esse desenho gerava latência cumulativa nos endpoints centrais e abria brechas operacionais graves. Quando uma nova funcionalidade entrava em produção, engenheiros precisavam acionar scripts manuais de banco para liberar o acesso a tenants específicos. Qualquer falha no script expunha dados ou funcionalidades inacabadas para clientes não autorizados, elevando o raio de explosão (blast radius) de cada release.
Além da latência no banco de dados, o time de produto sofria com dependências cruzadas entre recursos. Um módulo de publicação direta de conteúdo ou vetorização de documentos dependia de permissões de cobrança, nível de assinatura da conta e atribuições de cargos internos. Sem uma hierarquia declarativa de flags, o código-fonte virou um emaranhado de instruções condicionais aninhadas. Uma flag de nível inferior frequentemente avaliava como verdadeira mesmo quando o módulo pai estava desligado globalmente para manutenção, gerando exceções inesperadas em runtime e frustração para os usuários corporativos.
A Virada Estratégica: Implementando Árvores de Flags com o UseFlagly
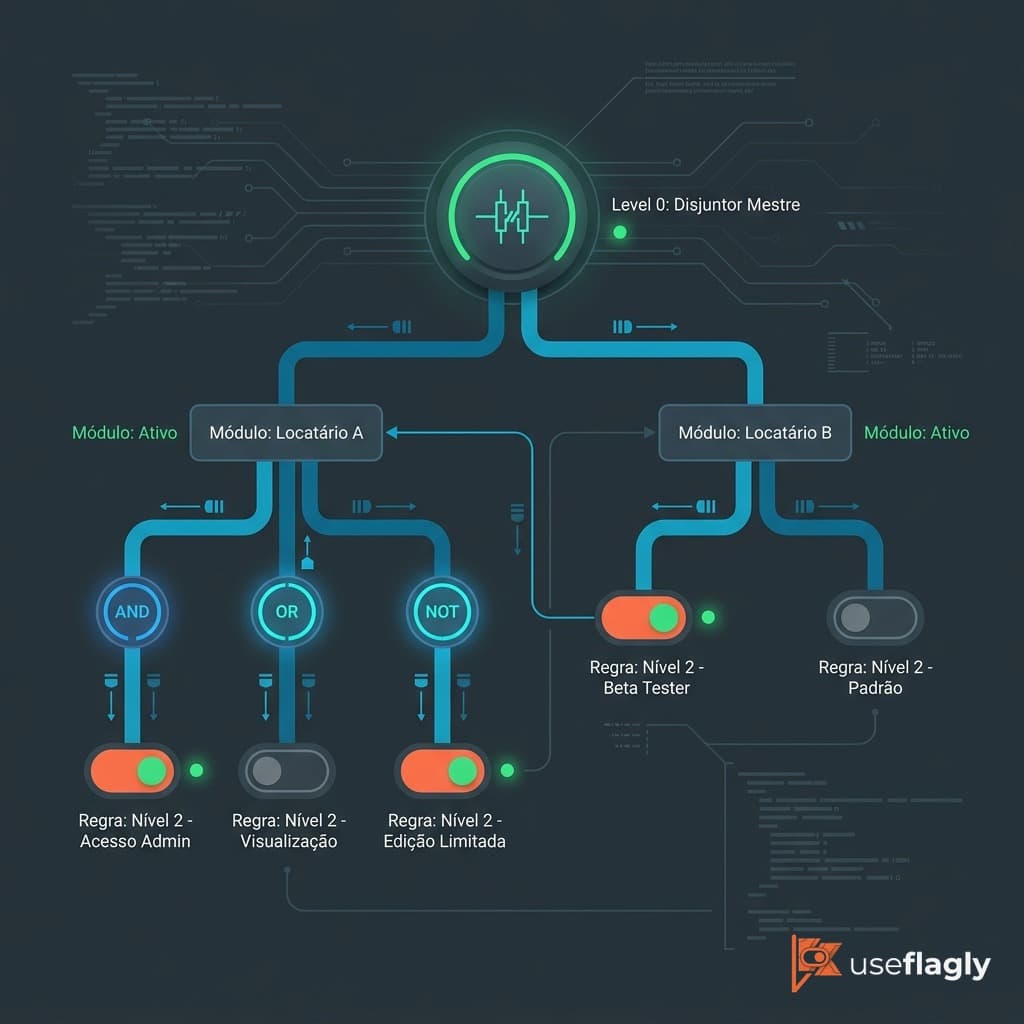
A solução consistiu na migração para uma topologia de árvore de toggles centralizada no UseFlagly, avaliada diretamente no edge com SDKs de baixíssima latência. A estrutura foi desenhada em três camadas estritas: Nível 0 (System/Circuit Breaker global), Nível 1 (Módulo/Entitlement por Tenant) e Nível 2 (Ação Granular/RBAC de Usuário). Com essa modelagem, se o nó raiz de um módulo está inativo, todos os nós filhos são desativados por curto-circuito na avaliação local da flag, sem requisições adicionais de rede.
O contexto de avaliação do UseFlagly passou a carregar metadados como companyId, papéis de permissão e plano contratado. Isso permitiu que a equipe realizasse deploys seguros utilizando Trunk-Based Development, mantendo artefatos novos desativados por padrão até a validação com tráfego Canary. A governança foi totalmente desatrelada do código: regras de liberação gradual, limites de cota e kill switches de emergência foram transferidos para o painel de controle, dando autonomia imediata para tech leads e gerentes de produto sem a necessidade de intervenção direta da equipe de infraestrutura.
Resultados concretos & métricas alcançadas
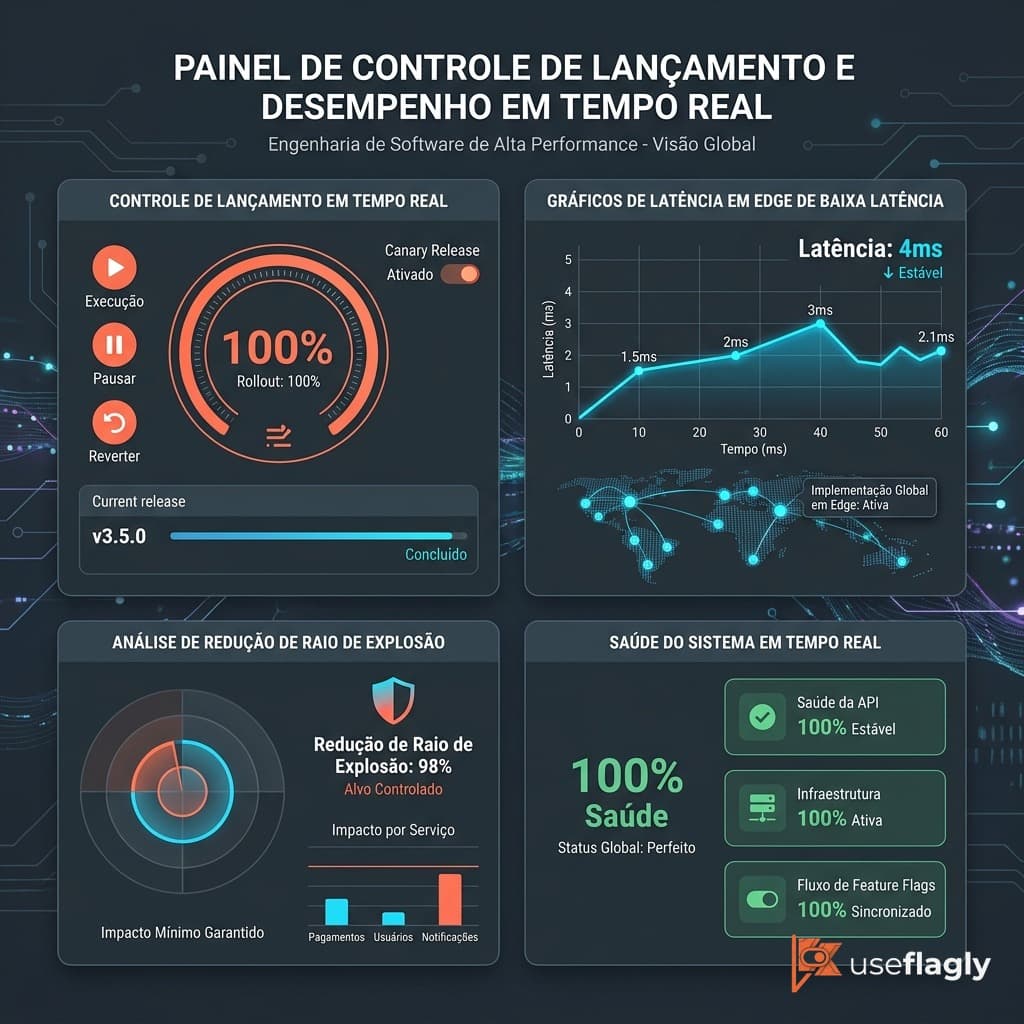
🚀 +92% de Redução no Blast Radius de Novos Deploys
- ⚡ Avaliação de Regras no Edge em Menos de 4ms
💰 Redução de 65% em Custos de Infraestrutura vs Ferramentas Dólar
A implementação da governança baseada em árvores de flags eliminou completamente as consultas de permissão que sobrecarregavam o banco primário da aplicação, transferindo a decisão para o edge com tempos médios de resposta inferiores a 4 milissegundos. Deploys que antes exigiam janelas de manutenção nas madrugadas passaram a ser executados em horário comercial, com lançamentos canários graduais de 1%, 5%, 25% até 100% da base de clientes corporativos.
A mitigação de incidentes operacionais atingiu níveis de referência: o tempo médio de recuperação (MTTR) em caso de regressão caiu de horas para menos de um segundo, acionando kill switches diretamente pelo painel do UseFlagly. Em termos financeiros, a substituição de provedores estrangeiros cotados em dólar (como LaunchDarkly) pelo UseFlagly eliminou a exposição cambial e taxas de IOF, viabilizando previsibilidade orçamentária com faturamento nativo em Reais (BRL) e suporte técnico especializado no fuso horário brasileiro.
Lições práticas para replicar no seu negócio
-
Separe incondicionalmente o deploy de código da liberação de regras de negócio. Subir código para o servidor deve ser um procedimento rotineiro, neutro e automatizado via pipeline de CI/CD. A decisão de quando, como e para quem o recurso ficará ativo deve pertencer ao painel de feature flags, reduzindo a ansiedade do time de engenharia e eliminando a necessidade de rollbacks de containers em produção.
-
Estruture o modelo de contexto com isolamento multi-tenant rígido desde o primeiro dia. Ao enviar atributos como identificadores de empresa (
companyId) e escopos de acesso no payload de avaliação dos SDKs do UseFlagly, você garante que regras de negócio complexas operem em camadas isoladas, impedindo vazamentos de contexto entre clientes diferentes e assegurando conformidade estrita de dados. -
Adote políticas contínuas de governança e limpeza de flags temporárias. Feature flags de lançamento (release toggles) devem possuir data de expiração técnica planejada para evitar o acúmulo de débito técnico. Mantenha árvores de flags limpas e documentadas para que toggles estruturais e de permissão não se misturem com flags temporárias de experimentos ou migrações de backend.
Pronto para profissionalizar a governança de código e entregas da sua equipe? Comece hoje no plano Hobby do UseFlagly, gratuito para sempre e sem exigência de cartão de crédito: acesse https://useflagly.com.br.
Pronto para testar Feature Flags na prática?
Crie sua conta grátis no UseFlagly em 2 minutos e comece a controlar lançamentos, testes A/B e kill-switches sem precisar de novo deploy.
✓ 100% Gratuito no Plano Hobby • 25.000 requisições inclusas • Sem cartão de crédito