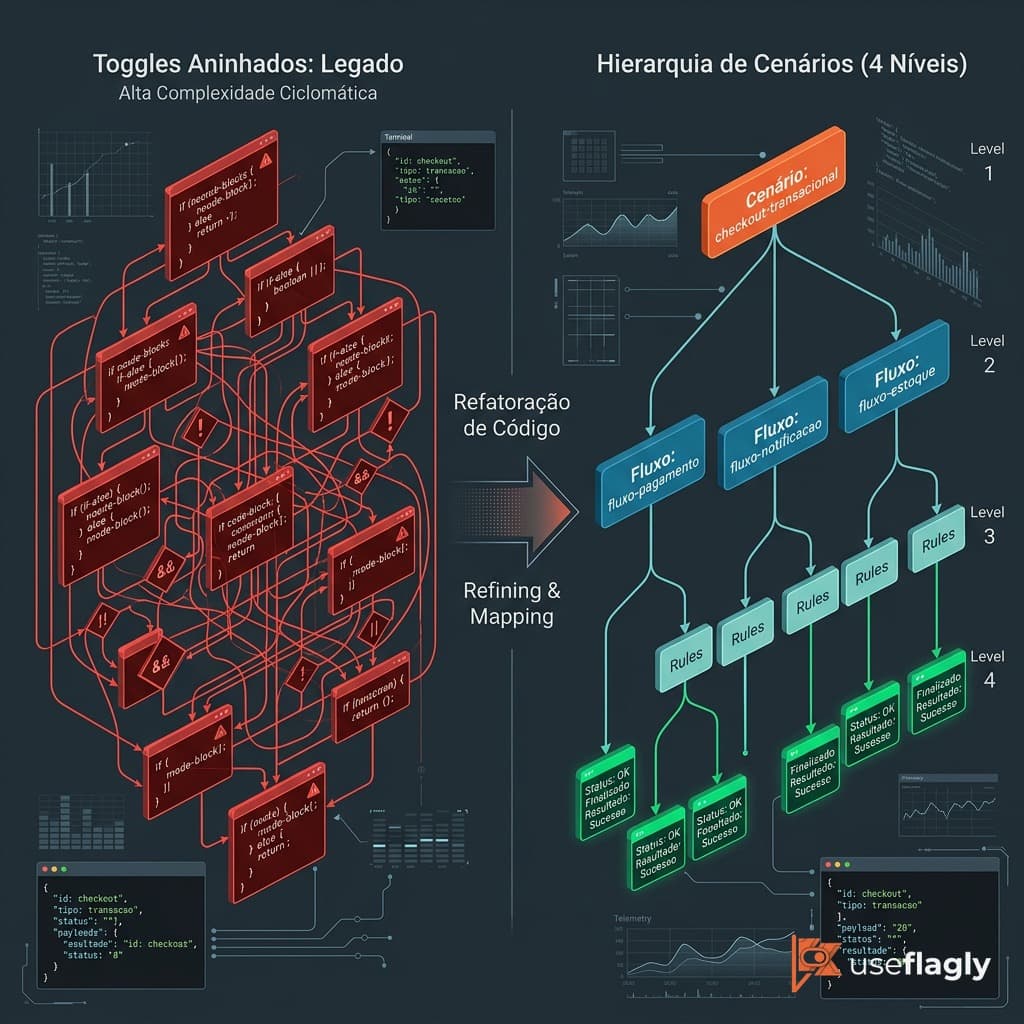
Padrões de código para hierarquia de flags em 2026: eliminando o anti-pattern de toggles aninhados
O acúmulo de condicionais booleanas espalhadas pelo código-fonte é um dos anti-patterns mais destrutivos em bases de código legadas e modernas. Quando times de engenharia precisam liberar funcionalidades dependentes, o reflexo habitual costuma ser o aninhamento direto de blocos if/else: uma flag genérica de sistema envolve uma flag de tela, que por sua vez encapsula uma flag de botão. Esse padrão acarreta explosão combinatória de caminhos de teste, alto acoplamento temporal e sobrecarga desnecessária na camada de rede, já que múltiplos clientes disparam dezenas de requisições isoladas para consultar chaves individuais.
Em sistemas distribuídos de alta escala, essa abordagem fragmentada degrada o throughput e amplia a complexidade ciclomática. Se uma flag raiz for desativada, requisições filhas continuam trafegando desnecessariamente até seus próprios endpoints de validação, desperdiçando ciclos de CPU e banda de rede. A solução arquitetural consiste em migrar da mentalidade de toggles booleanos desconexos para árvores de decisão determinísticas, nas quais regras de negócio, fluxos e componentes são orquestrados de ponta a ponta em uma hierarquia de múltiplos níveis.
Este guia prático estabelece o roteiro de engenharia para erradicar o código espaguete gerado por toggles aninhados. Você verá como converter validações esparsas em uma consulta estruturada a cenários complexos, utilizando avaliação em lote, resposta JSON consolidada e mecanismos de short-circuit que abortam avaliações desnecessárias antes de atingir o hot path da aplicação.
Fase 1: preparação, levantamento e modelagem do domínio
A etapa inicial de saneamento exige o mapeamento estrito das flags existentes e a identificação de suas interdependências no código. Reúna os módulos críticos da aplicação — como jornadas de checkout, autenticação sensível ou fluxos de subscrição enterprise — e desenhe o Grafo Acíclico Dirigido (DAG) das decisões lógicas. De acordo com os parâmetros de engenharia da Useflagly, a decomposição ideal obedece a uma hierarquia formal de 4 níveis: Nível 0 para a jornada macro (Cenário), Nível 1 para o sub-processo funcional (Fluxo), Nível 2 para a seção de interface ou partição lógica (Parte de Fluxo) e Nível 3 para a feature flag atômica com suas respectivas regras encadeadas.
Identifique também os gates de contenção necessários para cada nível da árvore. Em vez de espalhar verificações manuais de CPF, UUID ou domínios de e-mail no backend da aplicação, centralize os filtros como ALLOWLIST ou BLOCKLIST diretamente nos nós da hierarquia. A definição prévia dos identificadores e das propriedades contextuais arbitrárias (como canal de venda, versão de aplicativo via comparadores semver e planos de clientes) garante que o payload enviado para avaliação seja uniforme e previsível.
- Auditar o repositório identificando blocos if/else encadeados dependentes de flags pontuais.
- Mapear as dependências funcionais em um grafo hierárquico estruturado em 4 níveis (Cenário, Fluxo, Parte de Fluxo e Flag).
- Estabelecer a tipagem TypeScript/JSON do contexto contendo identifier, app_version e chaves arbitrárias de negócio.
- Definir isolamento estrito de parâmetros para os ambientes de HML e PRD.
Fase 2: execução e refatoração para avaliação determinística
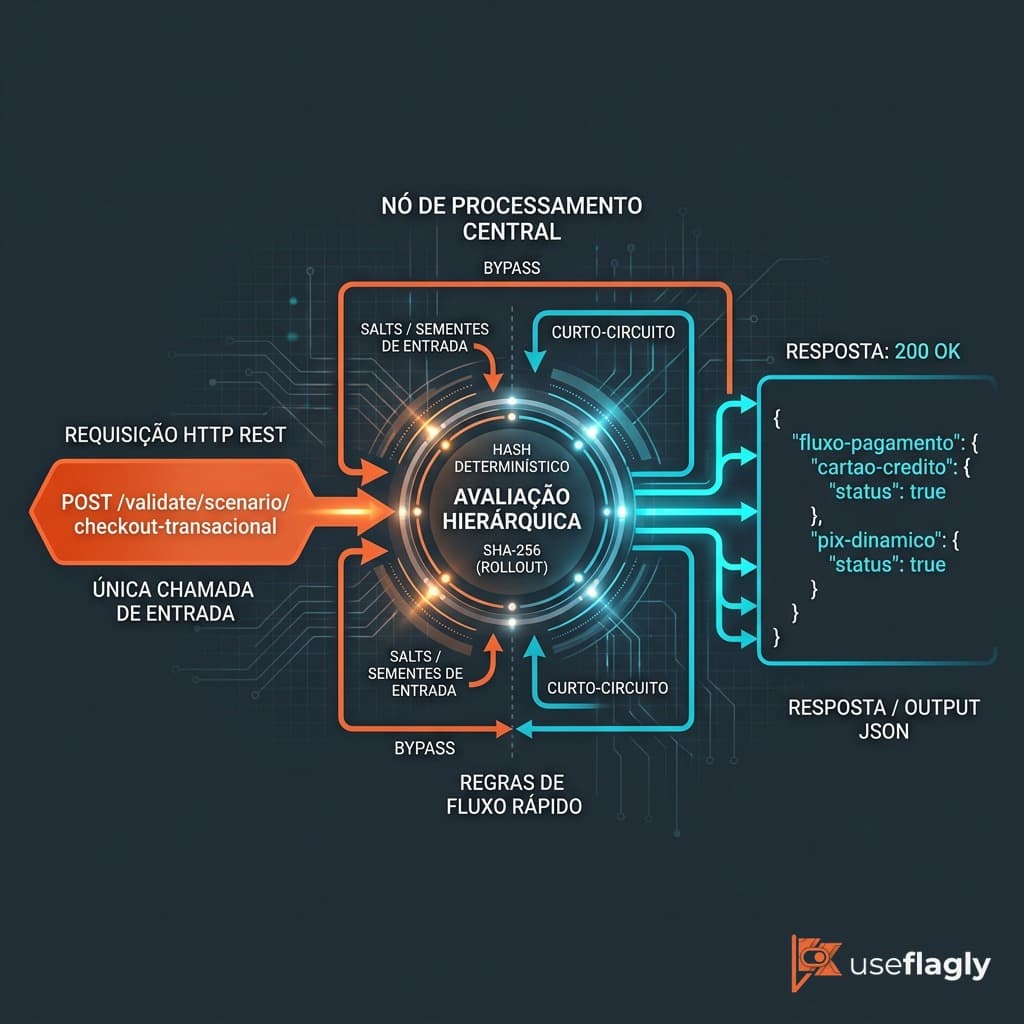
Com a topologia modelada, substitua o emaranhado de chamadas individuais no frontend e backend por um consumo estruturado via endpoint unificado /validate/scenario/:slug. O payload deve consolidar o identificador único do usuário acompanhado do contexto operacional. A engine da plataforma processa a árvore completa e retorna um documento JSON hierárquico contendo o estado booleano de cada nó validado, eliminando completamente as chamadas redundantes e permitindo que o cliente resolva sua renderização a partir de um único objeto.
Segundo a metodologia institucional da plataforma, a engine executa um short-circuit instantâneo: se o Nível 0 (Cenário) ou qualquer Nível 1 (Fluxo) estiver desativado ou barrado por gate de lista, a engine devolve imediatamente um objeto vazio ou o status consolidado correspondente, abortando o processamento de regras computacionais complexas dos nós inferiores. Para desdobramentos parciais, configure o rollout gradual determinístico. O cálculo SHA-256("${flagSlug}:${identifier}") % 100 assegura estabilidade matemática absoluta: o mesmo usuário permanece fixado no mesmo bucket sem que o hash de uma flag interfira na distribuição de outra.
- Substituir dezenas de chamadas SDK isoladas pela requisição unificada de Cenário via endpoint de avaliação.
- Implementar o desacoplamento de UI baseado na leitura direta da árvore JSON aninhada retornada.
- Configurar regras de validação por prioridade com conectores lógicos AND e OR nos nós de nível 3.
- Ativar rollouts percentuais com salt baseado no slug para impedir sobreposição indesejada de cohortes.
Fase 3: validação, simulação em tempo real e caching multicamada
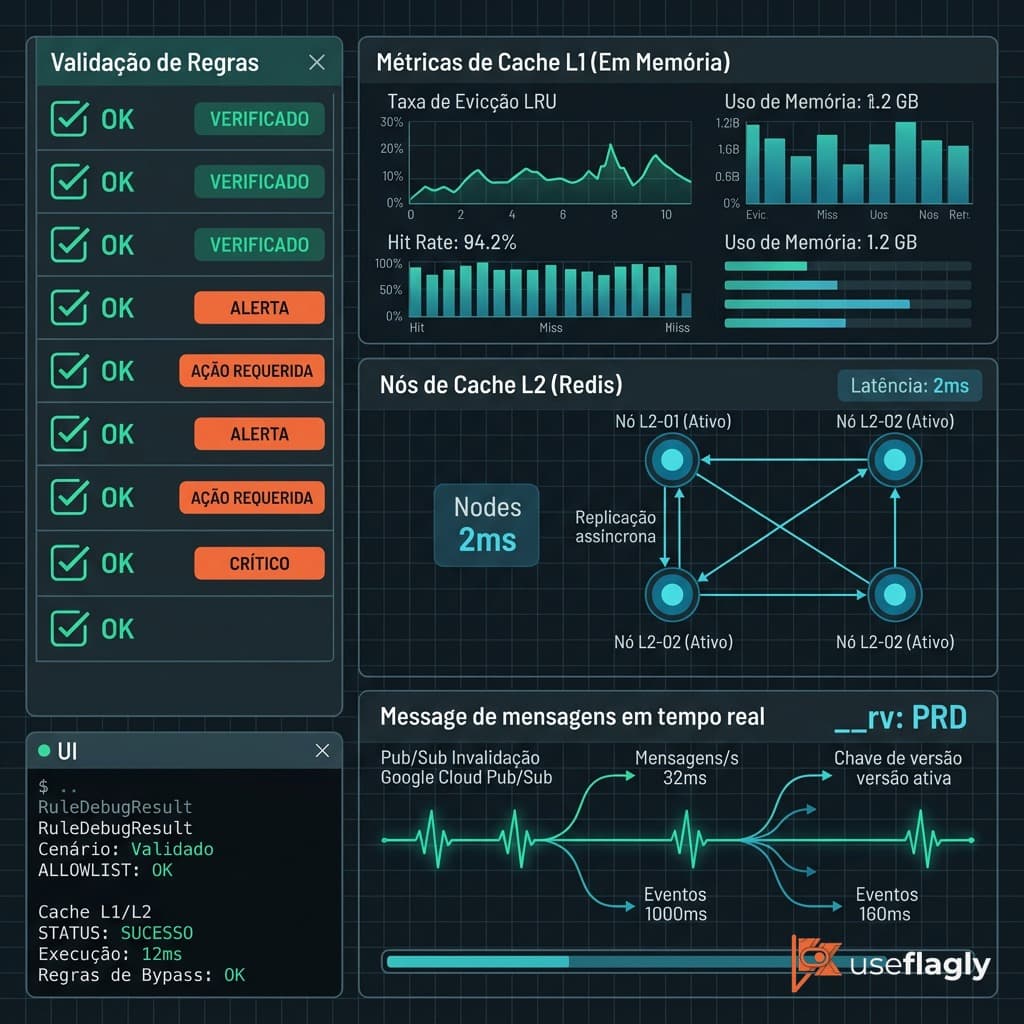
A validação da arquitetura refatorada deve ser conduzida sem colocar em risco os dados produtivos nem poluir os caches operacionais. Para essa finalidade, utilize o endpoint de simulação /validate/simulate/scenario/:slug. Este canal executa o motor de regras diretamente contra a base de dados em tempo real, ignorando intencionalmente o cache L1 In-Memory e o Redis L2. A resposta do simulador provê uma auditoria completa através do RuleDebugResult, discriminando a prioridade das regras avaliadas, conectores lógicos, parâmetros esperados versus resolvidos e a causa exata de qualquer bloqueio.
Em ambiente de execução regular, a resiliência é sustentada pela arquitetura de caching multicamada: cache L1 In-Memory com política de eviction LRU em cada nó da aplicação (TTL de 10 minutos) e cache L2 distribuído via Redis com chave <companyId>:<identifier> (TTL de 2.000 segundos). A consistência de dados entre réplicas é mantida via invalidação reativa orquestrada por Google Cloud Pub/Sub associada ao token de versionamento global __rv (rv:<companyId>). Qualquer mutação disparada na árvore no painel invalida o L1 de todos os pods instantaneamente, assegurando latência sub-milissegundo sem stale data.
- Validar cenários complexos no Workflow Simulator verificando o RuleDebugResult em cada nó.
- Checar a integridade do isolamento entre ambientes homologados (HML) e produtivos (PRD).
- Aferir a taxa de acerto (hit-ratio) do cache local L1 e checar a recepção dos broadcasts via Google Cloud Pub/Sub.
- Realizar testes de carga medindo a redução de latência e o alívio de requisições concorrentes na borda.
Checklist completo de migração e higienização de flags
-
Mapeamento e eliminação completa de condicionais if/else aninhadas no repositório de código
-
Estruturação formal do Cenário de negócio decomposto em Fluxos, Partes de Fluxo e Flags
-
Centralização de identificadores restritos em ALLOWLIST e BLOCKLIST nativas da plataforma
-
Substituição de chamadas de rede fragmentadas pelo payload único de validação (/validate/scenario/:slug)
-
Homologação de regras avançadas com operadores SemVer, regex, range e dependência cruzada (flag_result)
-
Auditoria de consistência determinística via Workflow Simulator sem bypass acidental de cache
-
Verificação do ciclo de vida dos caches L1 (LRU) e L2 (Redis) com sincronização por Google Cloud Pub/Sub
Modernize a engenharia de lançamentos da sua aplicação eliminando débitos técnicos condicionais. Conheça as automações e arquiteturas escaláveis em useflagly.com.br e revolucione o ciclo de vida dos seus produtos digitais.
Pronto para testar Feature Flags na prática?
Crie sua conta grátis no UseFlagly em 2 minutos e comece a controlar lançamentos, testes A/B e kill-switches sem precisar de novo deploy.
✓ 100% Gratuito no Plano Hobby • 25.000 requisições inclusas • Sem cartão de crédito