Segmentação contextual avançada: construindo regras por tenant e atributos em 2026
A separação estrita entre o deploy de código e o release de funcionalidades exige granularidade. Em arquiteturas corporativas e sistemas multi-tenant, liberar uma funcionalidade globalmente para toda a base de usuários gera riscos operacionais desnecessários e elimina a capacidade de testes controlados em produção.
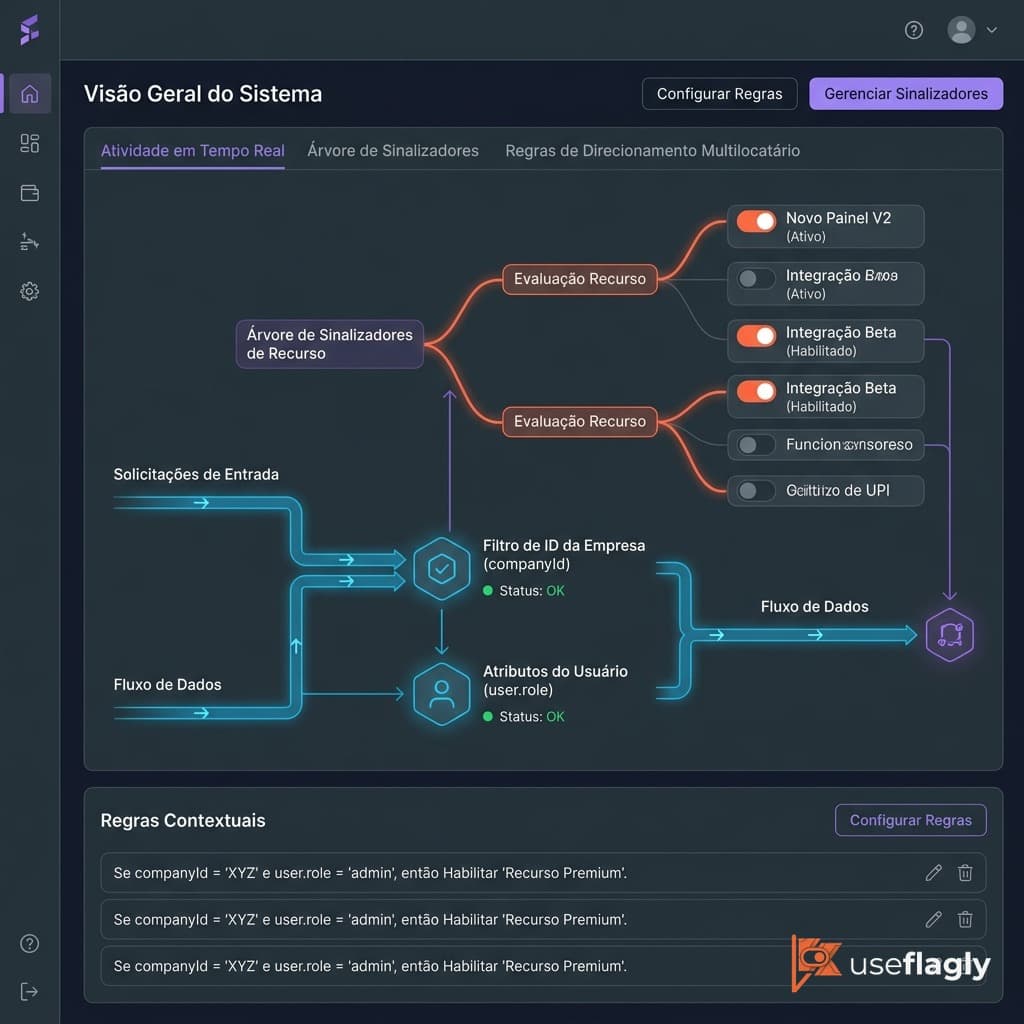
Este guia prático ensina a construir regras de segmentação contextual avançada utilizando feature flags. O objetivo final é habilitar lançamentos cirúrgicos filtrados por tenant (companyId), papéis de permissão de equipe (RBAC) e atributos customizados de infraestrutura, garantindo isolamento total de dados e risco zero para a operação principal.
Fase 1: mapeamento de atributos e isolamento por tenant
Antes de criar as regras no painel de toggles, padronize o payload de contexto que sua aplicação enviará para a avaliação do SDK. Em sistemas multi-tenant de alta performance, o identificador do cliente (companyId ou tenantId) deve ser imutável e transmitido em todas as chamadas de contexto, impedindo qualquer vazamento semântico entre diferentes contas.
Mapeie também metadados operacionais secundários: nível de plano, papel do usuário (como perfis de Administrador ou Operador) e ambiente de execução. Ao formatar esses atributos em tipos primitivos consistentes (strings, booleans ou números), seu backend garante que as regras de avaliação no edge processem os critérios em microssegundos.
Fase 2: construção da árvore de decisão e estratégia de rollout
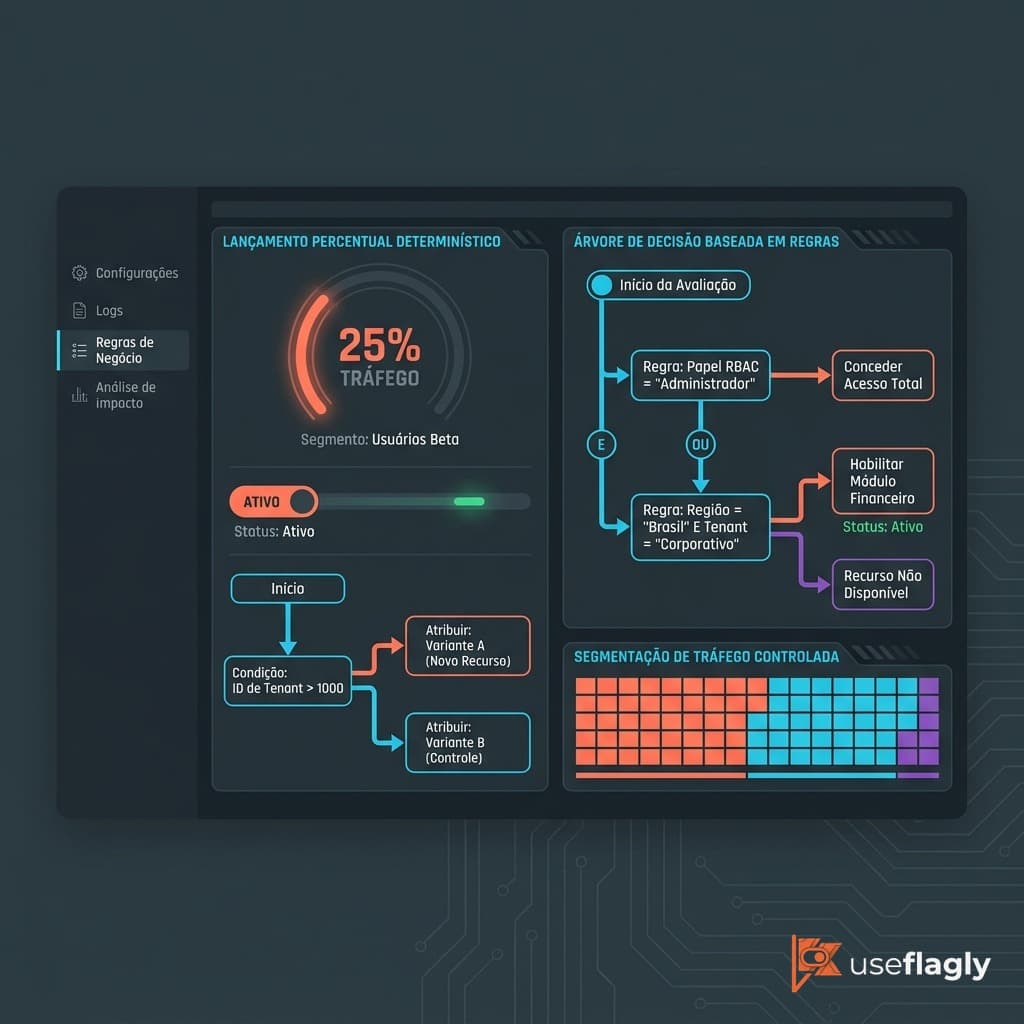
Com os atributos mapeados, configure as regras condicionais no gerenciador de flags. Defina a cláusula primária como uma checagem de igualdade estrita baseada no identificador do tenant, como companyId EQUALS 'empresa_alvo'. Em seguida, encadeie restrições secundárias utilizando operadores lógicos para isolar apenas usuários com perfil administrativo interno daquele cliente específico.
Se a funcionalidade exigir uma validação gradual mesmo dentro de uma conta corporativa de grande volume, utilize rollouts percentuais ancorados em um identificador único de sessão ou de usuário. Isso garante que a distribuição do tráfego seja determinística, mantendo a consistência da experiência sem depender de alterações no código-fonte ou novos pipelines de CI/CD.
Fase 3: validação em produção e verificação de blast radius
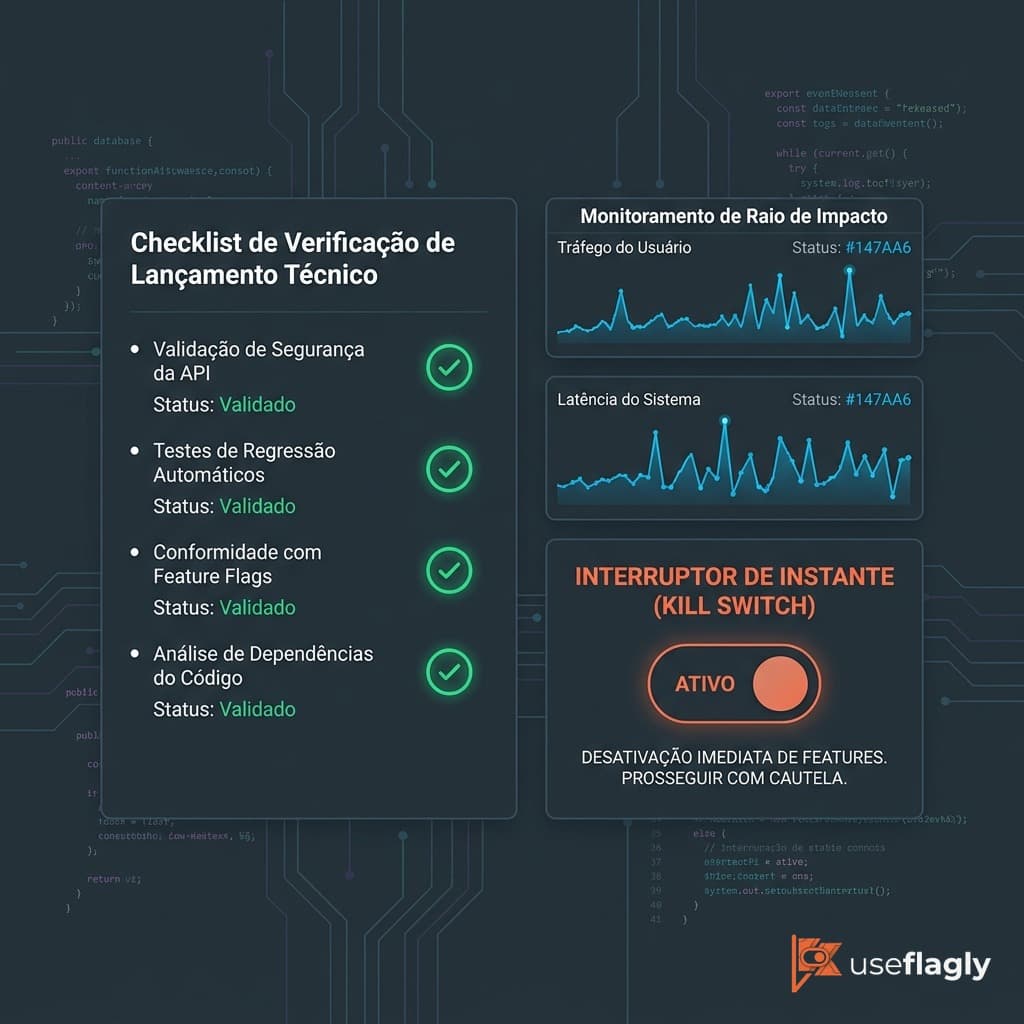
A validação técnica consiste em injetar contextos sintéticos e monitorar a telemetria do SDK. Execute chamadas com tenants de teste contendo atributos fora do escopo da regra e confirme se o retorno da flag permanece estritamente em seu valor padrão (fallback seguro). Esse teste de isolamento assegura que clientes não autorizados continuem acessando o fluxo estável anterior.
Monitore o comportamento da aplicação em tempo real por meio de logs estruturados e métricas de latência. Mantenha um Kill Switch ativo e mapeado para o toggle recém-lançado: caso qualquer anomalia de performance ou inconsistência de dados ocorra, a flag deve ser desativada instantaneamente pelo painel sem exigir rollback de infraestrutura.
Checklist completo de execução
-
Padronização do payload de contexto com companyId e atributos RBAC
-
Configuração da regra condicional com operadores estritos no painel
-
Teste com tenants não autorizados para validação do fallback seguro
-
Verificação de latência de avaliação no edge da aplicação
-
Kill switch configurado e documentado para atuação de emergência
Elimine o risco de releases complexos em ambientes multi-tenant. Crie sua conta gratuita no UseFlagly em https://useflagly.com.br e comece hoje no plano Hobby, sem necessidade de cartão de crédito.
Pronto para testar Feature Flags na prática?
Crie sua conta grátis no UseFlagly em 2 minutos e comece a controlar lançamentos, testes A/B e kill-switches sem precisar de novo deploy.
✓ 100% Gratuito no Plano Hobby • 25.000 requisições inclusas • Sem cartão de crédito