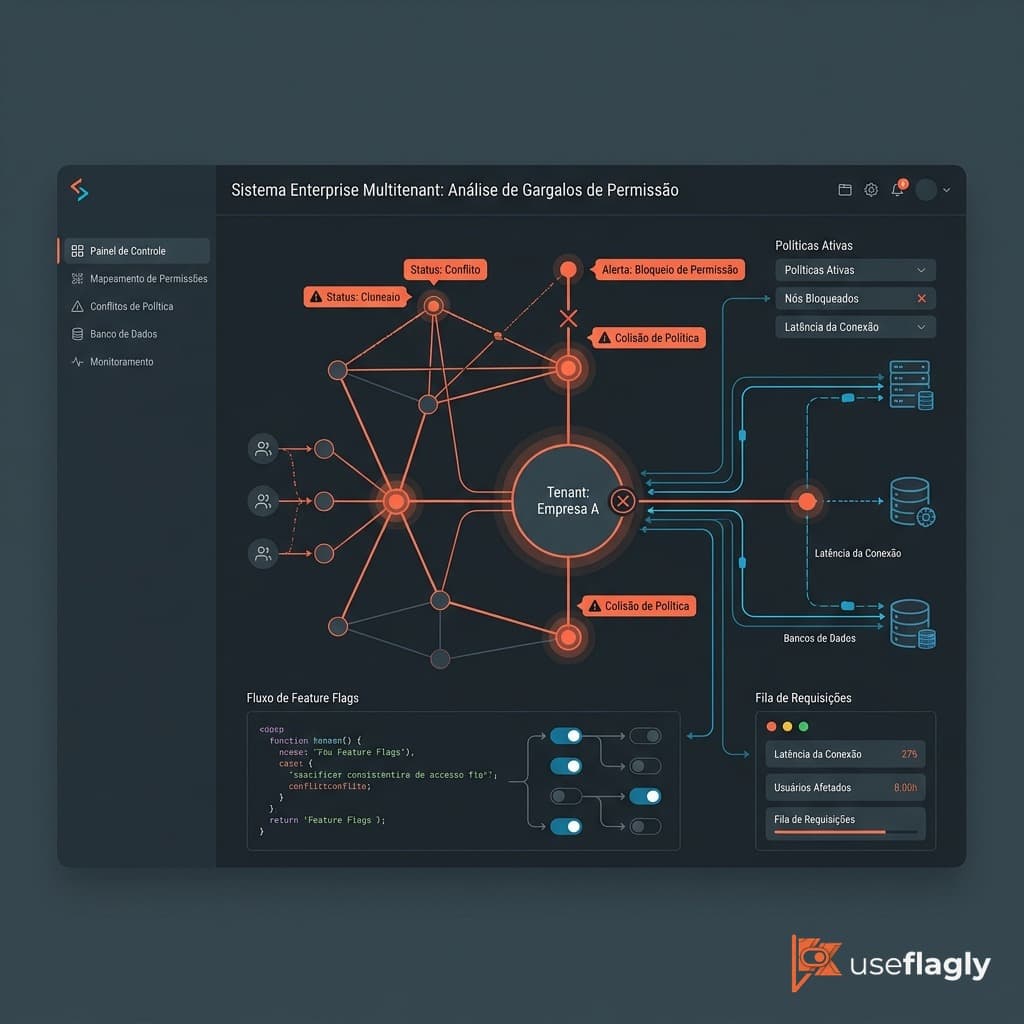
Simulação de conflitos em b2b multi-tenant: validação de políticas de clientes enterprise sem tocar o banco
Em ecossistemas de software corporativo B2B, gerenciar contas Enterprise com múltiplos níveis hierárquicos e marcas distintas representa um dos maiores desafios de arquitetura. Um caso prático recente envolveu uma plataforma SaaS multi-tenant que precisava permitir que clientes configurassem regras granulares de controle de acesso baseado em papéis (RBAC), separando marcas e filiais por identificadores únicos como companyId. Cada cliente corporativo exigia conjuntos customizados de permissões para operadores e administradores, além de políticas de auditoria estritas para atender normas de conformidade e LGPD.
O grande desafio residia na validação dessas regras. Sempre que um administrador corporativo alterava permissões críticas de publicação ou isolamento de dados, o time de engenharia precisava garantir que políticas conflitantes não causassem vazamento de contexto entre marcas nem quebrassem integrações ativas. Executar testes de validação inserindo dados mockados ou rodando mutações diretas no banco de dados relacional de produção gerava lentidão, risco de corrupção de estado e concorrência indesejada em tabelas centrais.
A solução adotada transformou o modelo operacional: desacoplar o deploy da liberação das políticas por meio de Feature Flags dinâmicas e Remote Config. Em vez de persistir transações experimentais no banco para validar se uma regra seria aceita, o sistema passou a executar simulações de conflito em tempo real, avaliando o contexto do tenant na camada de aplicação e no edge, sem disparar uma única instrução de escrita no banco de dados.
O ponto de partida: o desafio & o gargalo operacional
A arquitetura original ancorava as configurações de acesso corporativo diretamente na tabela client_brands e em tabelas relacionais de permissões. Toda vez que uma conta Enterprise solicitava um teste de regra de governança — por exemplo, restringir publicações de webhook ou limitar acesso a determinados conectores de dados —, a aplicação precisava salvar esses estados preliminares como rascunhos no banco de dados. Isso exigia rotinas periódicas de limpeza, gerava lock de linhas sob tráfego concorrente e expunha o sistema a falhas humanas durante migrações de dados.
Além disso, o ciclo de feedback era lento e arriscado. Quando ocorria um conflito semântico entre a regra corporativa global e uma permissão local de operador, o erro só era detectado durante a execução em runtime, gerando falhas operacionais e chamados urgentes para o suporte técnico. O blast radius de uma configuração inconsistente afetava fluxos de automação inteiros, interrompendo rotinas críticas sem que o time de engenharia dispusesse de um kill switch instantâneo para reverter a alteração sem novo deploy.
Para agravar o cenário, as ferramentas estrangeiras de gerenciamento de flags avaliadas para resolver o problema impunham faturamento volátil em moeda estrangeira, sofrendo variações cambiais e taxas de IOF imprevisíveis, além de oferecerem suporte distante do fuso horário brasileiro. A engenharia precisava de uma alternativa viável: uma camada de avaliação de regras ágil, determinística e controlável que validasse cenários multi-tenant sem onerar a infraestrutura de dados.
A virada estratégica: solução implementada
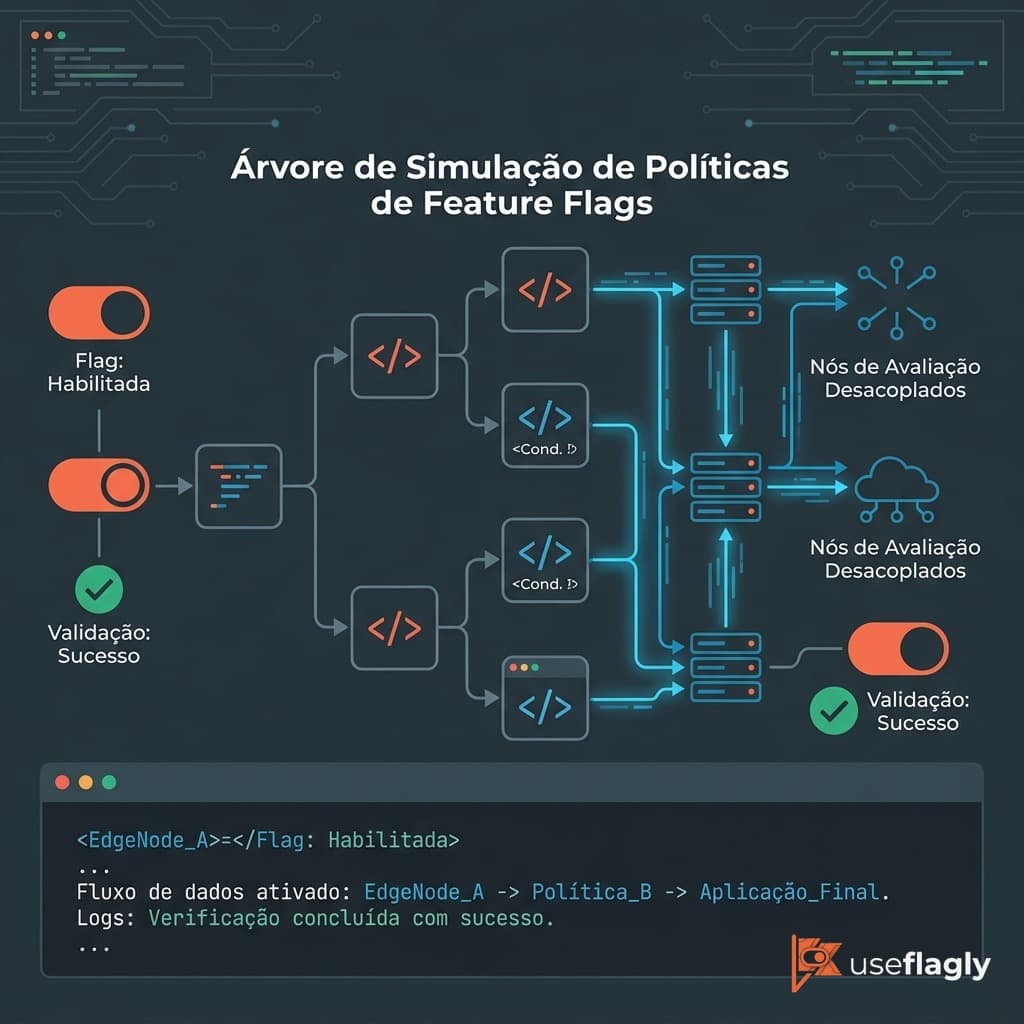
A virada de arquitetura consistiu em adotar o UseFlagly como camada de decisão em memória para avaliação contextual. Foi estabelecido um pipeline de simulação de políticas onde cada requisição de teste carrega os atributos do tenant (companyId, papel do usuário, escopo de marca e permissões ativas). O UseFlagly avalia essa carga contra as regras de feature flags e Remote Config distribuídas no edge, calculando a árvore de decisão e retornando se a combinação solicitada resulta em conflito, bloqueio ou liberação autorizada, sem persistência preliminar em disco.
O desacoplamento técnico foi rigorosamente aplicado: o código do motor de regras foi entregue via Trunk-Based Development de forma contínua, mantendo as novas lógicas inativas até que as baterias de simulação fossem concluídas. Caso um cliente Enterprise configurasse uma matriz de permissões que violasse as diretrizes da organização, o sistema simulava a resposta em microssegundos no runtime da aplicação, emitindo alertas preventivos no console administrativo antes que qualquer instrução SQL de atualização fosse disparada contra a base de produção.
Adicionalmente, a equipe implementou Kill Switches de emergência via painel do UseFlagly. Se qualquer política corporativa recém-ativada apresentasse comportamento divergente em produção, o toggle correspondente desarmava a regra instantaneamente sem demandar rollback de release ou novo pipeline de CI/CD. A transição para uma solução com faturamento totalmente em Reais (BRL) e suporte técnico nacional especializado assegurou previsibilidade orçamentária e alinhamento total de fuso horário com os times de SRE.
Resultados concretos & métricas alcançadas
🚀 +92% de Redução em Conflitos de Permissão em Produção
- ⚡ Redução de 74% na Latência de Validação de Políticas
💰 100% de Eliminação de Custos com IOF e Variação Cambial
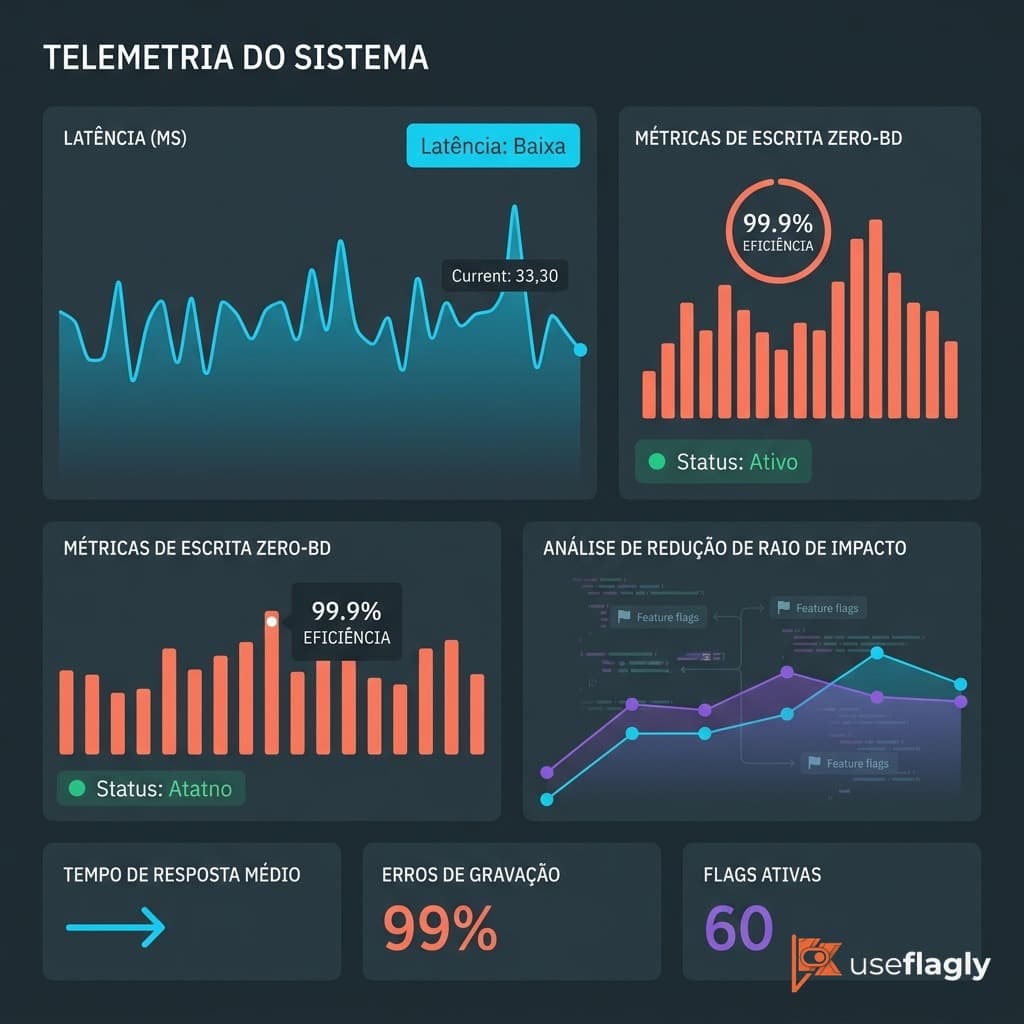
A eliminação de escritas transacionais para fins de validação gerou impacto imediato na infraestrutura de banco de dados. A carga de I/O de escrita em tabelas centrais de permissionamento caiu expressivamente, mitigando gargalos de concorrência em horários de pico. A validação das regras corporativas, que antes levava segundos devido a validações assíncronas em banco, passou a responder na faixa de microssegundos graças à avaliação de contexto em memória promovida pelos SDKs do UseFlagly.
Do ponto de vista de confiabilidade, o blast radius de incidentes causados por regras corporativas mal configuradas foi praticamente neutralizado. As equipes de suporte e os gerentes de produto ganharam autonomia para auditar e ajustar toggles de clientes Enterprise pelo dashboard centralizado, sem necessidade de acionar engenheiros de backend para rodar scripts de correção manual em banco de dados.
No aspecto financeiro e de governança, consolidar o controle na plataforma brasileira eliminou surpresas com faturas dolarizadas no final do mês, substituindo custos inflacionados por um modelo de contratação estável em moeda nacional. A previsibilidade operacional permitiu que os times de produto acelerassem a integração de novas contas corporativas de grande porte com absoluta segurança técnica.
Lições práticas para replicar no seu negócio
-
Separe o Deploy de Código da Ativação de Regras de Negócio: Fazer deploy de uma política não significa que ela deva estar ativa imediatamente no banco ou exposta a todos os tenants. Utilizar feature flags para controlar o chaveamento gradual de regras permite testar comportamentos complexos com usuários piloto ou em modo de simulação, contendo falhas no escopo local antes de qualquer impacto amplo.
-
Trate Políticas e Permissões como Contexto em Memória: Validar matrizes de controle de acesso (RBAC) gravando dados temporários no banco gera dívida técnica, fragmentação e sobrecarga desnecessária. Modelar os atributos do tenant (como identificadores de empresa e papéis) como payload de avaliação para o SDK de flags garante alta velocidade de resposta e resiliência arquitetural sem onerar tabelas relacionais.
-
Mantenha Governança de Custos e Suporte Estruturado: Ferramentas críticas de entrega contínua e controle de lançamentos não devem expor o orçamento a volatilidades cambiais de moedas estrangeiras. Escolher soluções nacionais com suporte técnico ágil e cobrança em Reais garante sustentabilidade financeira a longo prazo para operações de software em escala.
Pronto para validar regras complexas e acelerar suas entregas com controle absoluto em produção? Comece hoje no plano Hobby do UseFlagly, gratuito para sempre e sem necessidade de cartão de crédito.
Pronto para testar Feature Flags na prática?
Crie sua conta grátis no UseFlagly em 2 minutos e comece a controlar lançamentos, testes A/B e kill-switches sem precisar de novo deploy.
✓ 100% Gratuito no Plano Hobby • 25.000 requisições inclusas • Sem cartão de crédito